Escuchar esta nota
Voz generada con inteligencia artificial por ElevenLabs. El texto es de la redacción de Finanzas y Negocios.
Siete tiendas de la cadena portuguesa Intermarché sufrieron incidencias y tres registraron pérdidas de alimentos. La repetición de los ataques pone el foco en la seguridad de los equipos conectados y sus proveedores. España vigila el riesgo para su distribución alimentaria.
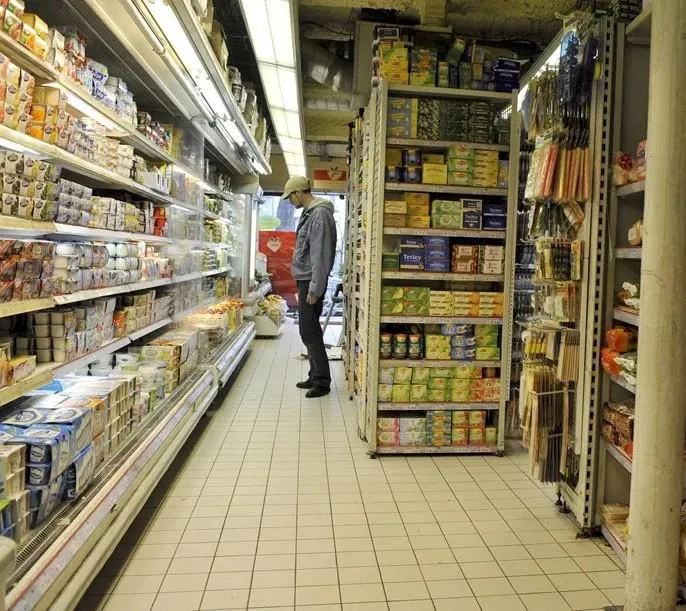
Los ataques informáticos contra los sistemas de refrigeración de supermercados europeos alcanzaron también a Portugal: siete establecimientos de Intermarché sufrieron incidencias y tres registraron pérdidas de productos, según información de la compañía y de la Asociación Portuguesa de Empresas de Distribución (APED), difundida este martes.
Claves de la nota
- Siete tiendas de la cadena portuguesa Intermarché sufrieron incidencias en sus sistemas de refrigeración.
- El Instituto Nacional de Ciberseguridad no había detectado ataques de esta naturaleza en España.
- El organismo francés CERT-FR publicó una alerta sobre intrusiones en controladores remotos de refrigeración.
Los hechos ocurrieron el lunes 2 de noviembre, coincidiendo con los problemas registrados en comercios de otros países europeos. El Grupo Mosqueteiros, propietario de Intermarché, indicó que el ataque habría tenido como objetivo a un proveedor externo encargado de gestionar los sistemas de refrigeración.
Las tiendas portuguesas permanecieron abiertas. La empresa aseguró que el abastecimiento no resultó afectado y que estaban garantizadas las condiciones de higiene y seguridad alimentaria. No se divulgaron las ubicaciones de los establecimientos ni una valoración económica de las pérdidas.
El nuevo balance amplía el alcance de una crisis que afecta directamente a la operación de los comercios: manipular a distancia la temperatura puede obligar a retirar mercancía, destruir alimentos y movilizar recursos de emergencia para preservar los productos.
España, ante el riesgo de los equipos conectados
La sucesión de incidentes ha puesto también bajo observación la exposición de las instalaciones españolas. Este martes, el Instituto Nacional de Ciberseguridad (INCIBE) no había detectado aún ataques de esta naturaleza en España, pero aseguró que mantenía contacto con centros europeos.
Según los diagnósticos realizados por INCIBE, los ataques se están registrando por problemas de configuración en la tecnología utilizada para operar los equipos, entre ellos contraseñas de fábrica y programas internos obsoletos que ya no reciben soporte.
Para las empresas de distribución, el riesgo obliga a revisar una parte de la infraestructura que conecta el mantenimiento técnico con la seguridad digital: quién puede acceder a los controles de frío, desde qué redes y con qué permisos.
Un problema que atraviesa las fronteras
Los incidentes registrados en Portugal se suman a los ocurridos en días pasados en Bélgica, Luxemburgo, Suecia, Irlanda y Países Bajos, con retiradas preventivas y destrucción de alimentos. Algunos comercios belgas recurrieron a camiones frigoríficos para preservar mercancías, mientras en Suecia se comunicaron temperaturas de hasta 50 grados en equipos afectados.
Las informaciones conocidas este martes extendieron el mapa de problemas de refrigeración a establecimientos de al menos nueve países, incluidos, también, Italia, Estonia y Finlandia, según AFP y Euronews. El grado de confirmación sobre la causa informática varía entre los casos y las investigaciones continúan abiertas.
Tampoco se ha establecido públicamente una autoría común. La similitud de los incidentes no permite concluir que todos formen parte de una única operación.
La advertencia técnica ya existía
El organismo francés de respuesta a incidentes informáticos, CERT-FR, había publicado el 12 de octubre una alerta, actualizada el día 16, sobre intrusiones en controladores remotos de refrigeración de las familias Danfoss AK-SM y AK-SC, Copeland XWEB y Dixell XWEB.
Sus recomendaciones incluyen retirar las interfaces de gestión del acceso directo desde internet, revisar la configuración —especialmente los períodos de descongelación— y permitir el mantenimiento remoto mediante una red protegida. También pide actualizar los equipos y cambiar las contraseñas predeterminadas.
La advertencia añade un punto decisivo: restaurar un equipo a sus valores de fábrica resulta insuficiente si vuelve a conectarse con las mismas debilidades. En esas condiciones, puede ser comprometido nuevamente.
La dimensión económica total de los incidentes sigue sin conocerse. Pero su repetición muestra una consecuencia concreta para el negocio alimentario:la protección de inventarios depende también de la seguridad de los sistemas que mantienen su temperatura y de los accesos concedidos a terceros.