Escuchar esta nota
Voz generada con inteligencia artificial por ElevenLabs. El texto es de la redacción de Finanzas y Negocios.
Brecha de seguridad Amadeus: el incidente y su alcance
El proveedor español de software Amadeus ha confirmado un incidente de ciberseguridad que comprometió datos de cientos de miles de reservas en varias aerolíneas de Asia. Este acceso no autorizado afectó a información sensible de pasajeros, aunque la empresa asegura que no hay pruebas de que se haya accedido a datos de pago o información financiera.
Claves de la nota
- El incidente de ciberseguridad en Amadeus afectó a cientos de miles de reservas de aerolíneas asiáticas.
- Datos de 92.000 clientes de Japan Airlines y 37.000 de All Nihon Airlines fueron comprometidos.
- La brecha de seguridad se reportó entre agosto de 2023 y septiembre de 2026, sin afectar datos de pago.
Amadeus, un grupo empresarial español que distribuye soluciones informáticas para la industria de los viajes y el turismo, publicó en octubre en su página web un comunicado en el que señaló tener “conocimiento de una vulnerabilidad que afectaba a un entorno de visualización de reservas de viajes”.
A través de dicha vulnerabilidad, por la que varias aerolíneas asiáticas han reportado afectaciones entre agosto de 2023 y septiembre de 2026, “era posible acceder a ciertos datos de visualización de reservas», si bien «no existen pruebas de que se haya accedido a datos de pago o información financiera”, indicó Amadeus.
Según la empresa, no hay indicios de que la filtración “haya sido explotada con fines relacionados con el ‘ransomware’”, un tipo de programa malicioso que bloquea o cifra archivos para exigir un rescate a cambio de devolver el acceso a los mismos.
Impacto en aerolíneas: datos comprometidos y afectados
Un incidente de ciberseguridad en los sistemas del proveedor español de ‘software’ Amadeus ha comprometido datos de cientos de miles de reservas en varias aerolíneas de Asia. Entre las afectadas se encuentran Singapore Airlines (SIA), Japan Airlines (JAL) y All Nihon Airlines (ANA), quienes han informado sobre el impacto de esta brecha de seguridad.
SIA señaló en un comunicado recogido por la cadena CNA que un acceso no autorizado a los sistemas de Amadeus afectó a datos de pasajeros. Estos incluyen nombres, direcciones de correo electrónico, números de teléfono, datos de documentos de viaje, itinerarios de viaje y números de reserva y de afiliación a su programa de fidelización.
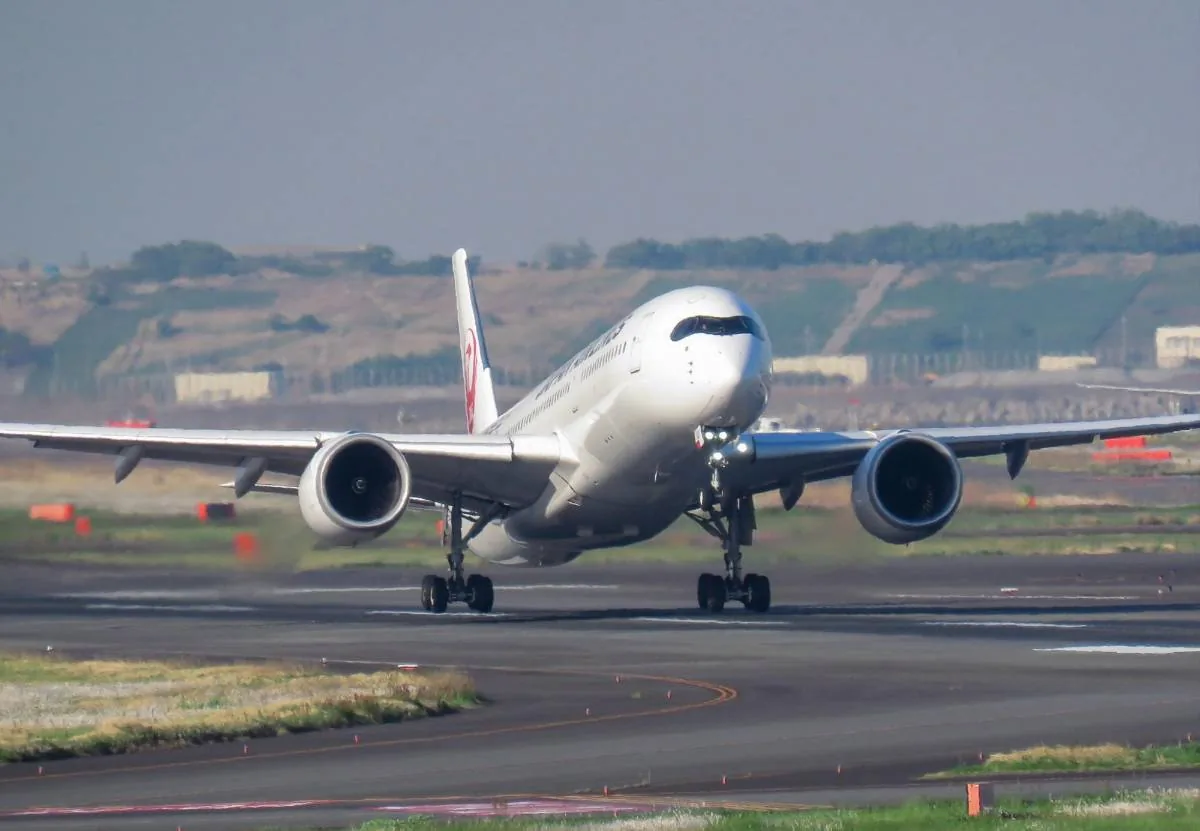
A finales de octubre, las dos principales aerolíneas de Japón, JAL y ANA, difundieron sendos comunicados. Estos, recogidos por medios locales, aseguraban que información de 92.000 y 37.000 clientes, respectivamente, se vio afectada por las brechas de seguridad de Amadeus.
En el caso de JAL, los datos expuestos incluyen números de pasaporte, de teléfono, de vuelo de billete y de asiento, así como nacionalidades.
Por otro lado, la hongkonesa Cathay Pacific afirmó la semana pasada que alrededor de 53.000 reservas se vieron afectadas por el acceso no autorizado a los sistemas de Amadeus. Se expusieron nombres de pasajeros, información sobre sus vuelos, direcciones de correo electrónico, números de teléfono y de documentos de viaje, aunque “no existen pruebas de que se haya accedido a información financiera”.
La malasia Malaysian Airlines dijo el fin de semana que un incidente de ciberseguridad en la firma española «pudo haber afectado a cierta información de clientes», sin confirmar que esta se hubiera visto comprometida.